

Auto Parser: 로그를 입력하면 다음 작업이 안내됩니다
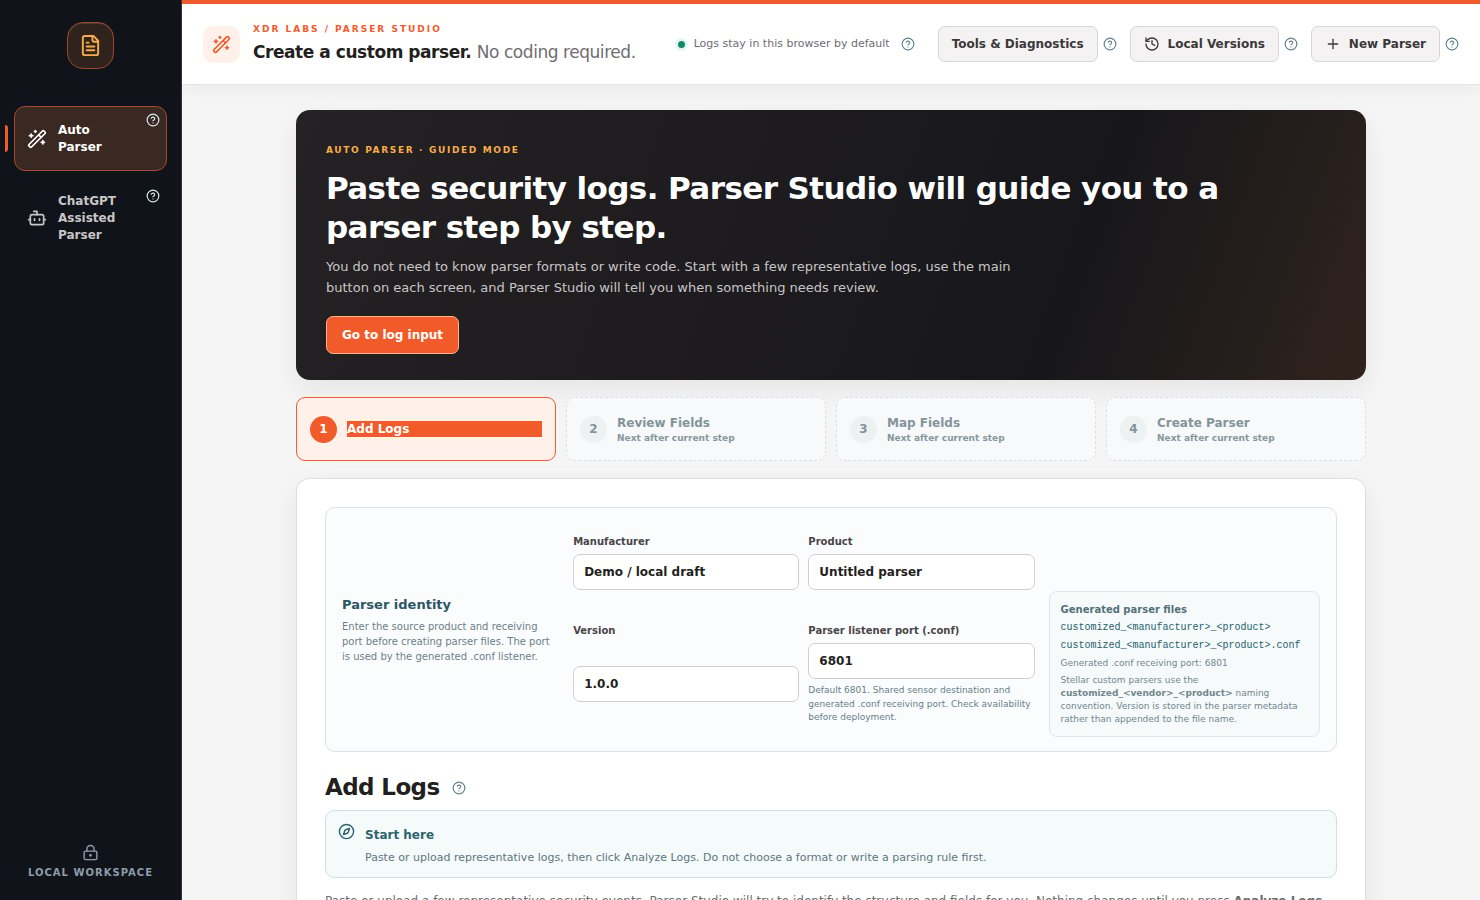
Auto Parser는 보안 로그의 구조를 자동 탐색합니다. 사용자는 제조사 로그가 JSON·CEF·LEEF·CSV·Syslog·KV인지 미리 구분하지 않아도 됩니다.실제 UI의 순서
- Add Logs: Manufacturer, Product, 필요한 경우 Version과 CONF 수신 포트를 입력합니다. 원본 로그를 붙여 넣거나 업로드합니다.
- Analyze Logs: 인식된 필드, 이벤트 수, 오류 위치와 권고 동작을 확인합니다.
- Review Fields: Original log / Fields Parser Studio found / Current output preview의 값을 비교합니다.
- Map Fields: Stellar Cyber 7.0 Dictionary와 자료형 매핑을 검증합니다.
- Create Parser: Run Final Test & Create Files로 전체 샘플을 재검사한 뒤 파일을 내려받습니다.
추가 입력 옵션
- Add Another Log Type: 한 제조사 제품의 Traffic·Threat·User·Asset 등 최대 10개 유형에 대표 로그를 따로 입력합니다.
- Optional: mark a forwarded prefix or trailing suffix: 전달 장비가 덧붙인 문자열을 사용자가 원본에서 선택·표시합니다. 자동 제거로 처리되지 않습니다.
- Optional: declare Syslog forwarder hostnames: 알려진 릴레이 이름을 직접 선언합니다.
- Generate a Python Test Sender: 현재 샘플로 오프라인 테스트용 Python 파일을 생성합니다.